


„Încă nu am primit un email de la AGE și eu chiar cred că acel email trebuia trimis cât mai repede. Înțeleg că toată lumea era ocupată să oprească acest atac și să reducă vulnerabilitățile, dar a trecut prea mult timp.
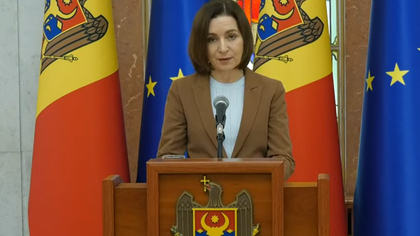
Astăzi am obținut de la Agenția de Guvernare Electronică, o confirmare sau o promisiune că toți cei 450 de mii de oameni ale căror date au fost accesate vor primi un email în care acest lucru va fi recunoscut”, a declarat Maia Sandu.
Pe 6 noiembrie, președinta Maia Sandu a venit cu declarații după ședința CNS convocată în urma atacului cibernetic de amploare. Șefa statului a precizat că „sistemul e vechi”, iar „comunicarea a fost întârziată.”
La 28 octombrie, Președinția anunța că șefa statului va convoca în ședință a Consiliului Național de Securitate, pentru a evalua atacul cibernetic de amploare cu care s-a confruntat Republica Moldova și a stabili măsurile de răspuns.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare.
Nume, IDNP-uri, informații despre familie și sănătate, dar și date financiare se numără printre informațiile furate în timpul atacului cibernetic asupra serviciilor guvernamentale, care a avut loc recent. Potrivit Centrului Național pentru Protecția Datelor cu Caracter Personal, circa 750.000 de seturi de date ar fi fost extrase, iar cetățenii sunt îndemnați să fie vigilenți la apeluri, mesaje și e-mailuri suspecte, care pot ascunde tentative de fraudă.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței Guvernului din 28 octombrie.
Nicoleta Colomeeț a calificat incidentul drept grav și a menționat că impactul acestuia continuă să fie analizat.
În context, prim-ministrul a declarat că în atacurile cibernetice coordonate, care au vizat țara noastră, ar fi implicați „unii actori statali străini”. „Au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a precizat prim-ministrul.
Totodată, Comisia Electorală Centrală a afirmat că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță.
La rândul său, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în MPass prin opțiunea în doi pași și aplicația EVOSign, pentru verificări suplimentare de securitate.
Cu o zi înainte, Vasile Tofan a făcut și primul comentariu public despre incident. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Ex-șefa Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a dezvăluit cum a fost depistat atacul cibernetic asupra serviciilor publice, care a dus la extragerea datelor aferente la circa 750.000 de IDNP-uri. Potrivit acesteia, primele sesizări au venit chiar de la cetățeni, care au început să semnaleze accesări suspecte. „Nu au fost scurse identități complete, ci seturi de date conexe”, a precizat Nicoleta Colomeeț, avertizând că informațiile ar putea fi vândute sau folosite inclusiv în tentative de escrocherie prin inginerie socială.
 Abonează-te la ştirile UNIMEDIA pe Google News



 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!