


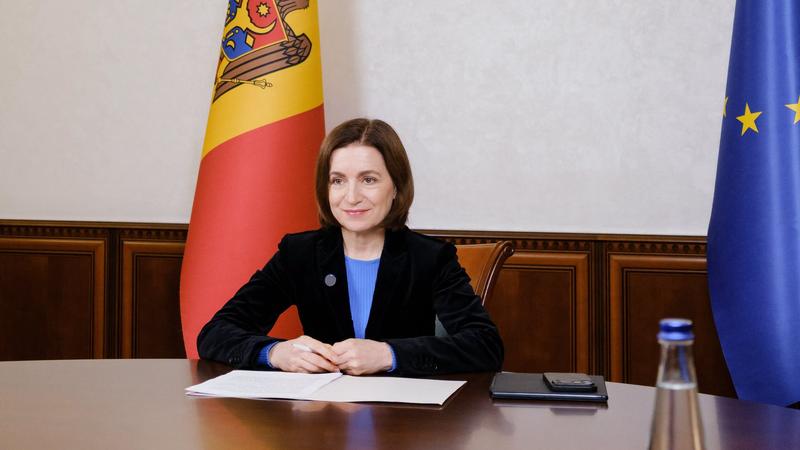
Anunțul a fost făcut pe 28 octombrie, după ce Maia Sandu a participat la o reuniune virtuală la nivel înalt dedicată controlului celor mai avansate modele de inteligență artificială. La discuții au luat parte peste 30 de șefi de stat și de guvern, precum și miniștri de resort.
„Reuniunea a fost convocată de Președintele Finlandei, Alexander Stubb, și Prim-ministrul Norvegiei, Jonas Gahr Støre, care au lansat luna trecută, în marja Adunării Generale a Organizației Națiunilor Unite, Apelul pentru controlul modelelor de inteligență artificială de frontieră. Apelul pornește de la constatarea că cele mai avansate modele evoluează foarte rapid și pot genera riscuri grave pentru securitatea națională și internațională dacă nu sunt reglementate. Documentul cere ca inteligența artificială să rămână sub direcția, supravegherea și controlul uman, ca cele mai avansate modele să fie testate înainte de lansare și evaluate independent, iar statele să convină asupra unor standarde comune de siguranță.
Republica Moldova s-a numărat printre primii semnatari ai Apelului, la care au aderat până acum peste 30 de state și Comisia Europeană.
Discuțiile de astăzi s-au axat pe domeniile în care cooperarea internațională pentru controlul și supravegherea modelelor de frontieră este cea mai urgentă, pe modul în care toate țările pot avea încredere în siguranța și securitatea acestor modele și pe pașii către un cadru comun de principii pentru siguranța și guvernanța inteligenței artificiale, acceptabil pentru toate statele și aplicabil de către companiile dezvoltatoare.
Președinta a subliniat importanța cooperării între state pentru accesul la instrumente și expertiză de apărare cibernetică în fața atacurilor facilitate de inteligența artificială. Mesajul șefei statului vine în contextul în care Republica Moldova se confruntă în prezent cu un atac cibernetic de amploare, cel mai probabil facilitat de inteligența artificială. Președinta Maia Sandu a convocat, pentru zilele următoare, o ședință a Consiliului Național de Securitate, pentru a evalua atacul și măsurile de răspuns”, comunică Preșidenția.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței de astăzi a Guvernului.
Nicoleta Colomeeț a calificat incidentul drept grav și a menționat că impactul acestuia continuă să fie analizat.
În context, prim-ministrul a declarat că în atacurile cibernetice coordonate, care au vizat țara noastră, ar fi implicați „unii actori statali străini”. „Au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a precizat prim-ministrul.
Totodată, Comisia Electorală Centrală a afirmat că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță.
La rândul său, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în MPass prin opțiunea în doi pași și aplicația EVOSign, pentru verificări suplimentare de securitate.
Cu o zi înainte, Vasile Tofan a făcut și primul comentariu public despre incident. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Demiterea șefei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu poate fi decisă înainte de finalizarea investigației interne privind atacul, a declarat atunci deputatul Dorian Istrati.
Centrul Național pentru Protecția Consumatorilor (CNPC) avertizează asupra riscului unor tentative de escrocherie și de utilizare abuzivă a datelor personale, după recentul atac cibernetic care a dus la extragerea informațiilor asociate cu circa 750.000 de IDNP-uri.
În acest context, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
 Abonează-te la ştirile UNIMEDIA pe Google News


 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!