


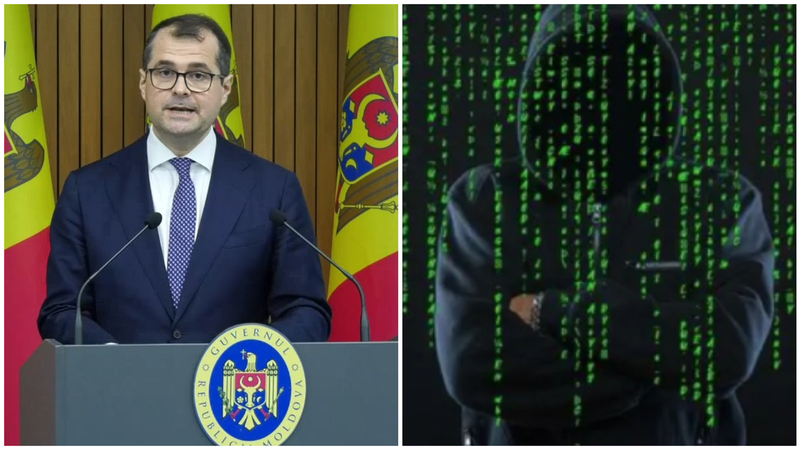
„Trăim într-o epocă în care avem și vom avea tot mai multe astfel de incidente. Este o realitate pe care nu o putem ignora, cu ascensiunea puterii de procesare a inteligenței artificiale, într-adevăr, vulnerabilitățile care nu puteau fi identificate de oameni pot fi identificate de capacitatea de procesare a algoritmilor de inteligență artificală. De asta, apărarea cibernetică este și va rămâne o prioritate pentru toate țările UE. Ați văzut statistica - Agenția de securitate din UE a anunțat că doar în statele UE au avut loc peste 8 mii de incidente de securitate cibernetică compromisă, aproape 2500 din ele afectând sectorul public. Este realitatea cu care trăim. Și în cazul nostru au fost afectate datele la circa 750 mii IDNP-uri, cu anumite categorii de date care au fost accesate în acest proces și de partea noastră ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment. E un subiect de mare prioritate pentru noi. Vom continua să ne focusăm pe protejarea datelor cetățenilor și pentru a nu permite astfel de incidente. Pentru asta trebuie să investim în securitatea noastră, inclusiv în cea cibernetică”, a menționat Vasile Tofan.
„Ce ține de faptul dacă este sau nu un atac hibrid, cred că toată lumea înțelege că atacurile hibride nu s-au început nici astăzi, nici ieri. Suntem de ani buni ținta atacurilor și realitatea e că inclusiv în plan cibernetic trebuie să fim gata că astfel de atacuri se vor intensifica”, a mai adăugat premierul.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare. Autoritățile precizează că informațiile despre cardurile bancare nu au fost afectate.
Cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare. Autoritățile avertizează că datele personale compromise ar putea fi folosite în tentative de escrocherie, iar faptul că un apelant cunoaște numele complet și IDNP-ul unei persoane nu înseamnă că acesta reprezintă o instituție oficială.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
 Abonează-te la ştirile UNIMEDIA pe Google News


 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!