


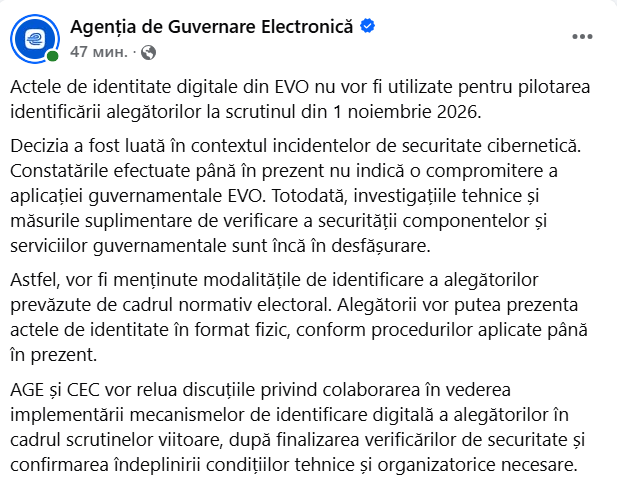
„Constatările efectuate până în prezent nu indică o compromitere a aplicației guvernamentale EVO. Totodată, investigațiile tehnice și măsurile suplimentare de verificare a securității componentelor și serviciilor guvernamentale sunt încă în desfășurare.
Astfel, vor fi menținute modalitățile de identificare a alegătorilor prevăzute de cadrul normativ electoral. Alegătorii vor putea prezenta actele de identitate în format fizic, conform procedurilor aplicate până în prezent.
AGE și CEC vor relua discuțiile privind colaborarea în vederea implementării mecanismelor de identificare digitală a alegătorilor în cadrul scrutinelor viitoare, după finalizarea verificărilor de securitate și confirmarea îndeplinirii condițiilor tehnice și organizatorice necesare”, notează AGE.
Duminică, 1 noiembrie, vor avea loc alegeri locale noi în șase localități: Cairaclia și Novosiolovca, raionul Taraclia, orașul Costești, raionul Rîșcani, satul Hăsnășenii Mari, raionul Drochia, precum și satele Tomai și Chirsova din UTA Găgăuzia.
În aceeași zi, locuitorii satului Delacău, raionul Anenii Noi, vor participa la un referendum local.
Cetățenii care au observat accesări suspecte ale datelor lor personale în urma atacului cibernetic asupra serviciilor publice digitale se pot adresa Agenției de Guvernare Electronică (AGE) pentru a solicita explicații.
Fosta șefă a Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a dezvăluit cum a fost depistat atacul cibernetic asupra serviciilor publice, care a dus la extragerea datelor aferente la circa 750.000 de IDNP-uri. Potrivit acesteia, primele sesizări au venit chiar de la cetățeni, care au început să semnaleze accesări suspecte. „Nu au fost scurse identități complete, ci seturi de date conexe”, a precizat Nicoleta Colomeeț, avertizând că informațiile ar putea fi vândute sau folosite inclusiv în tentative de escrocherie prin inginerie socială.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței Guvernului din 28 octombrie.
Nicoleta Colomeeț a calificat incidentul drept grav și a menționat că impactul acestuia continuă să fie analizat.
În context, prim-ministrul a declarat că în atacurile cibernetice coordonate, care au vizat țara noastră, ar fi implicați „unii actori statali străini”. „Au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a precizat prim-ministrul.
Totodată, Comisia Electorală Centrală a afirmat că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță.
La rândul său, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în MPass prin opțiunea în doi pași și aplicația EVOSign, pentru verificări suplimentare de securitate.
Cu o zi înainte, Vasile Tofan a făcut și primul comentariu public despre incident. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Demiterea șefei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu poate fi decisă înainte de finalizarea investigației interne privind atacul, a declarat atunci deputatul Dorian Istrati.
Centrul Național pentru Protecția Consumatorilor (CNPC) a avertizat asupra riscului unor tentative de escrocherie și de utilizare abuzivă a datelor personale, după recentul atac cibernetic care a dus la extragerea informațiilor asociate cu circa 750.000 de IDNP-uri.
În acest context, cetățenii au fost îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
Președinta Maia Sandu va convoca, pentru zilele următoare, o ședință a Consiliului Național de Securitate, pentru a evalua atacul cibernetic de amploare cu care se confruntă Republica Moldova și a stabili măsurile de răspuns, anunță instituția prezidențială.
Și președintele Parlamentului, Igor Grosu, a anunțat că vor fi organizate audieri parlamentare pentru a clarifica circumstanțele furtului datelor a aproximativ 750 de mii de cetățeni ai Republicii Moldova și pentru a stabili ce instituție poartă responsabilitatea pentru incident.
Parlamentul va desfășura audieri cu ușile închise în legătură cu atacul cibernetic și scurgerea datelor personale ale aproximativ 750.000 de cetățeni. Ședința este programată pentru miercuri, 4 noiembrie, începând cu ora 09:00.
 Abonează-te la ştirile UNIMEDIA pe Google News


 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!