


„𝐀𝐠𝐞𝐧𝐭̦𝐢𝐚 𝐝𝐞 𝐆𝐮𝐯𝐞𝐫𝐧𝐚𝐫𝐞 𝐄𝐥𝐞𝐜𝐭𝐫𝐨𝐧𝐢𝐜𝐚̆ 𝐚 𝐢̂𝐧𝐜𝐞𝐩𝐮𝐭 𝐬𝐚̆ 𝐭𝐫𝐚𝐧𝐬𝐦𝐢𝐭𝐚̆ 𝐫𝐚̆𝐬𝐩𝐮𝐧𝐬𝐮𝐫𝐢 𝐜𝐞𝐭𝐚̆𝐭̦𝐞𝐧𝐢𝐥𝐨𝐫 𝐜𝐚𝐫𝐞 𝐚𝐮 𝐜𝐞𝐫𝐮𝐭 𝐬𝐚̆ 𝐚𝐟𝐥𝐞 𝐝𝐚𝐜𝐚̆ 𝐝𝐚𝐭𝐞𝐥𝐞 𝐥𝐨𝐫 𝐩𝐞𝐫𝐬𝐨𝐧𝐚𝐥𝐞 𝐚𝐮 𝐟𝐨𝐬𝐭 𝐚𝐜𝐜𝐞𝐬𝐚𝐭𝐞 𝐧𝐞𝐚𝐮𝐭𝐨𝐫𝐢𝐳𝐚𝐭 𝐬̦𝐢 𝐜𝐞 𝐢𝐧𝐟𝐨𝐫𝐦𝐚𝐭̦𝐢𝐢 𝐚𝐮 𝐟𝐨𝐬𝐭 𝐯𝐢𝐳𝐚𝐭𝐞, 𝐢̂𝐧 𝐥𝐞𝐠𝐚̆𝐭𝐮𝐫𝐚̆ 𝐜𝐮 𝐚𝐭𝐚𝐜𝐮𝐥 𝐜𝐢𝐛𝐞𝐫𝐧𝐞𝐭𝐢𝐜 𝐚𝐬𝐮𝐩𝐫𝐚 𝐬𝐢𝐬𝐭𝐞𝐦𝐞𝐥𝐨𝐫 𝐠𝐮𝐯𝐞𝐫𝐧𝐚𝐦𝐞𝐧𝐭𝐚𝐥𝐞 𝐝𝐢𝐧 𝐥𝐮𝐧𝐚 𝐨𝐜𝐭𝐨𝐦𝐛𝐫𝐢𝐞 𝟐𝟎𝟐𝟔.
Aceste cereri sunt examinate conform dreptului de acces la propriile date cu caracter personal, prevăzut de art. 15 din Legea nr. 195/2024.
În contextul incidentului, AGE a recepționat peste o mie de solicitări individuale și expediază treptat răspunsurile la solicitările semnate electronic, care au fost recepționate prin platforma edemocratie.gov.md și prin email la [email protected] sau semnate olograf și depuse direct la sediul instituției. Informațiile individuale sunt comunicate la adresa indicată de solicitant, după verificarea identității acestuia, pentru a asigura confidențialitatea datelor personale. Persoanele sunt informate în ordinea cronologică a înregistrării solicitărilor și cu respectarea termenelor legale aplicabile.
𝐈̂𝐧 𝐩𝐚𝐫𝐚𝐥𝐞𝐥, 𝐀𝐆𝐄 𝐝𝐞𝐳𝐯𝐨𝐥𝐭𝐚̆ 𝐨 𝐟𝐮𝐧𝐜𝐭̦𝐢𝐨𝐧𝐚𝐥𝐢𝐭𝐚𝐭𝐞 𝐢̂𝐧 𝐚𝐩𝐥𝐢𝐜𝐚𝐭̦𝐢𝐚 𝐄𝐕𝐎 𝐬̦𝐢 𝐢̂𝐧 𝐜𝐚𝐛𝐢𝐧𝐞𝐭𝐮𝐥 𝐩𝐞𝐫𝐬𝐨𝐧𝐚𝐥 𝐝𝐞 𝐩𝐞 𝐩𝐨𝐫𝐭𝐚𝐥𝐮𝐥 𝐞𝐯𝐨.𝐠𝐨𝐯.𝐦𝐝, 𝐩𝐫𝐢𝐧 𝐜𝐚𝐫𝐞 𝐟𝐢𝐞𝐜𝐚𝐫𝐞 𝐩𝐞𝐫𝐬𝐨𝐚𝐧𝐚̆ 𝐯𝐚 𝐩𝐮𝐭𝐞𝐚 𝐚𝐟𝐥𝐚 𝐝𝐚𝐜𝐚̆ 𝐝𝐚𝐭𝐞𝐥𝐞 𝐬𝐚𝐥𝐞 𝐚𝐮 𝐟𝐨𝐬𝐭 𝐚𝐜𝐜𝐞𝐬𝐚𝐭𝐞 𝐧𝐞𝐚𝐮𝐭𝐨𝐫𝐢𝐳𝐚𝐭 𝐬̦𝐢 𝐜𝐞 𝐬𝐞𝐭𝐮𝐫𝐢 𝐝𝐞 𝐝𝐚𝐭𝐞 𝐚𝐮 𝐟𝐨𝐬𝐭 𝐯𝐢𝐳𝐚𝐭𝐞. Persoanele identificate ca fiind afectate vor primi notificări în cabinetul personal din portalul EVO și în aplicația EVO. Utilizatorii care dețin o semnătură electronică vor putea să se autentifice și să acceseze aceste notificări în mediul securizat al EVO. Noua funcționalitate este în curs de dezvoltare, iar disponibilitatea acesteia este planificată pentru 27 noiembrie 2026. AGE va anunța public lansarea și va publica instrucțiunile necesare pentru utilizare.
Răspunsurile individuale reflectă rezultatele verificărilor disponibile la data emiterii și precizează dacă au fost identificate accesări neautorizate ale datelor persoanei solicitante. Acestea indică informațiile accesate pentru validare și categoriile de date transmise. Răspunsurile către aceste persoane includ și recomandări pentru protejarea datelor personale și prevenirea tentativelor de fraudă. Eventuale constatări suplimentare relevante pentru situația individuală vor fi comunicate persoanelor vizate.
Este important de precizat că accesarea neautorizată a datelor nu înseamnă că acestea au fost modificate sau alterate. Verificările efectuate până în prezent nu au identificat modificări sau alterări ale datelor cetățenilor în registrele de stat examinate, ca urmare a atacului cibernetic.
𝐑𝐞𝐜𝐨𝐦𝐚𝐧𝐝𝐚̆𝐫𝐢 𝐩𝐞𝐧𝐭𝐫𝐮 𝐩𝐫𝐨𝐭𝐞𝐜𝐭̦𝐢𝐚 𝐝𝐚𝐭𝐞𝐥𝐨𝐫 𝐩𝐞𝐫𝐬𝐨𝐧𝐚𝐥𝐞
Indiferent dacă datele unei persoane au fost sau nu identificate printre cele accesate neautorizat, AGE recomandă respectarea câtorva măsuri de precauție:
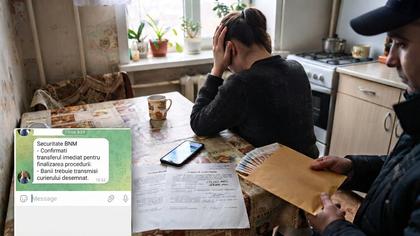
Verificați apelurile și mesajele neașteptate. Dacă cineva pretinde că reprezintă AGE, o bancă, Poliția sau altă instituție, verificați informația contactând instituția prin datele de contact publicate pe site-ul oficial. Nu utilizați numerele de telefon sau linkurile primite în mesaje suspecte.
Nu comunicați parole și coduri de autentificare. Nu divulgați datele de securitate ale cardului și nu aprobați autentificări sau semnături electronice pe care nu le-ați inițiat.
Protejați-vă conturile electronice. Utilizați parole distincte pentru conturile importante și activați autentificarea suplimentară acolo unde este disponibilă.
Urmăriți tranzacțiile și solicitările financiare. Verificați periodic extrasele de cont și contactați banca dacă observați operațiuni pe care nu le recunoașteți. Verificați prin canale oficiale orice solicitare de plată sau notificare financiară neașteptată.
Semnalați tentativele de fraudă. Păstrați mesajele, numerele de telefon și capturile de ecran relevante. Dacă suspectați folosirea identității dumneavoastră, o fraudă sau o tentativă de șantaj, sesizați Poliția și, după caz, banca.
Dacă observați în EVO o înregistrare neobișnuită în Istoricul accesărilor datelor, notați informațiile afișate și păstrați o captură de ecran. O înregistrare din istoric, luată separat, nu stabilește dacă accesarea a fost neautorizată.
În paralel, Agenția de Guvernare Electronică, împreună cu autoritățile responsabile de securitatea cibernetică: Serviciul Tehnologia Informației și Securitate Cibernetică și ASC - Agenția pentru Securitate Cibernetică, continuă măsurile de protecție a infrastructurii digitale guvernamentale și verificarea datelor care ar fi putut fi extrase neautorizat”, se arată într-un comunicat.
Pe 6 noiembrie, președinta Maia Sandu a venit cu declarații după ședința CNS convocată în urma atacului cibernetic de amploare. Șefa statului a precizat că „sistemul e vechi”, iar „comunicarea a fost întârziată.”
Maia Sandu a declarat că nu a primit încă un email de la Agenția de Guvernare Electronică (AGE) prin care să fie informată dacă datele sale personale au fost accesate în urma atacului cibernetic.
Nume, IDNP-uri, informații despre familie și sănătate, dar și date financiare se numără printre informațiile furate în timpul atacului cibernetic asupra serviciilor guvernamentale.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței Guvernului din 28 octombrie.
Nicoleta Colomeeț a calificat incidentul drept grav și a menționat că impactul acestuia continuă să fie analizat.
În context, prim-ministrul a declarat că în atacurile cibernetice coordonate, care au vizat țara noastră, ar fi implicați „unii actori statali străini”. „Au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a precizat prim-ministrul.
Totodată, Comisia Electorală Centrală a afirmat că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță.
La rândul său, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în MPass prin opțiunea în doi pași și aplicația EVOSign, pentru verificări suplimentare de securitate.
Cu o zi înainte, Vasile Tofan a făcut și primul comentariu public despre incident. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Ex-șefa Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a dezvăluit cum a fost depistat atacul cibernetic asupra serviciilor publice, care a dus la extragerea datelor aferente la circa 750.000 de IDNP-uri. Potrivit acesteia, primele sesizări au venit chiar de la cetățeni, care au început să semnaleze accesări suspecte. „Nu au fost scurse identități complete, ci seturi de date conexe”, a precizat Nicoleta Colomeeț, avertizând că informațiile ar putea fi vândute sau folosite inclusiv în tentative de escrocherie prin inginerie socială.
 Abonează-te la ştirile UNIMEDIA pe Google News


 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!