


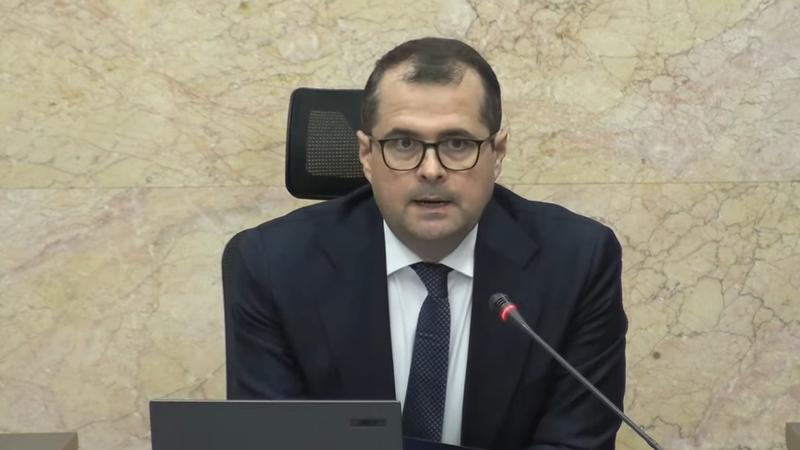
„Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare. Nu vorbim doar despre un incident izolat, avem indicii despre o campanie mai largă, cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului. Trebuie să tratăm securitatea cibernetică drept o chestiune de siguranță națională.
MNu suntem singuri în aceste linii de atac. Pe 6 octombrie, în Danemarca atacurile au dus la faptul că, circa 8,8 milioane de conturi ale persoanelor înregistrate, inclusiv decedate, imigrante, au fost făcute publice.
În Franța, în aprilie a fost un incident similar, la Agenția pentru acte de identitate - aproximativ 11,7 milioane de conturi afectate. Coreea de Sud - platforma națională - conturile a 33 de milioane de utilizatori au fost compromise.
Aceste atacuri sunt coordonate și se întâmplă în cazul unor țări cu bugete mult mai mari, cu resurse mult mai mari decât ale noastre, ceea ce încă o dată accentuează cât de vulnerabili suntem noi cu resurse mult mai limitate.
În perioada 19-23 octombrie au fost o serie de atacuri vizând circa 1 milion de IDNP-uri, iar datele preliminare indică faptul că, în cazul a circa 750 mii au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii - a fost extras.
Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Ceea ce nu e posibil descoperirii pentru un ochi uman a fost posibil datorită inteligenței artificiale.
Unele sisteme aveau acewste vulnerabilități și responsabilitatea noastră este să remediem și să prevenim repetarea incidentului.
Datele cardurilor bancare nu au fost compromise, pentru că nu au fost păstrate pe serverele Guvernului, ele continuă să fie păstrate pe serverele băncilor sau a operatorilor de sisteme de plăți.
Riscul principal e ca cetățenii să fie subiectul ingineriilor sociale, să primească SMS-uri, email-uri, apeluri în care potențiali fraudatori să încerce să obțină încrederea lor, prin a numi date extrase în acest ultim atac, prin a încerca să-i convingă să le transmită sau o parolă venită prin SMS, sau una prin email sau alte lucruri, pentru a-i conduce spre o potențială escrocherie.
Rog cetățenii să fie maximal de vigilenți în cazul unor apeluri, email-uri, linkuri pe care nu le-au solicitat.
Pe 23 octombrie am stopat extragerera neautorizată a datelor, am dispus verificarea la 82 de servicii-cheie digitale și am deconectat preventiv 30 de servicii, au urmat noi tentative, pe 25 și 27 octombrie, care au fost blocate. Majoritatea serviciilor vizate au fost remediate. Repunerea în funcție se face etapizat, ne ceremn scuze dacă anumite servicii publice nu vor fi disponibile.
MPass a fost restabilit, iar funcționalitățile care necesită verificări suplimentare sunt tratate separat. Echipele AGE, STISC, ASC și SIS lucrează coordonat. Am implicat expertriză tehnică inclusiv din partea sectorului privat - compania Orange Sistems, o face fără niciun beneficiu financiar. E important să implicăm inclusiv cei mai buni specialiști în securitate cibernetică pe care îi avem în Moldova.
Avem nevoie de o coordonare mult mai bună, vom lucra la îmbunătățirea guvernanței. Avem nevoie de un Centru Național de Securitate Cibernetică (SOC) - nu e o entitate nouă. CU AI poți lupta doar dacă folosești AI”, a punctat Vasile Tofan.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic care a vizat datele a circa 1 milion de moldoveni, afectați direct fiind în jur de 750 de mii de cetățeni. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței de astăzi a Guvernului.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare. Autoritățile precizează că informațiile despre cardurile bancare nu au fost afectate.
În acest context, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Demiterea șefei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu poate fi decisă înainte de finalizarea investigației interne privind atacul, declara ieri deputatul PAS, Dorian Istratii.
Tot ieri, premierul Vasile Tofan a făcut primul comentariu public după atacul cibernetic asupra serviciilor publice din țară, în urma căruia au fost furate datele a circa 750.000 de moldoveni. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
Centrul Național pentru Protecția Consumatorilor (CNPC) avertizează asupra riscului unor tentative de escrocherie și de utilizare abuzivă a datelor personale, după recentul atac cibernetic care a dus la extragerea informațiilor asociate cu circa 750.000 de IDNP-uri.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
 Abonează-te la ştirile UNIMEDIA pe Google News



 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!