


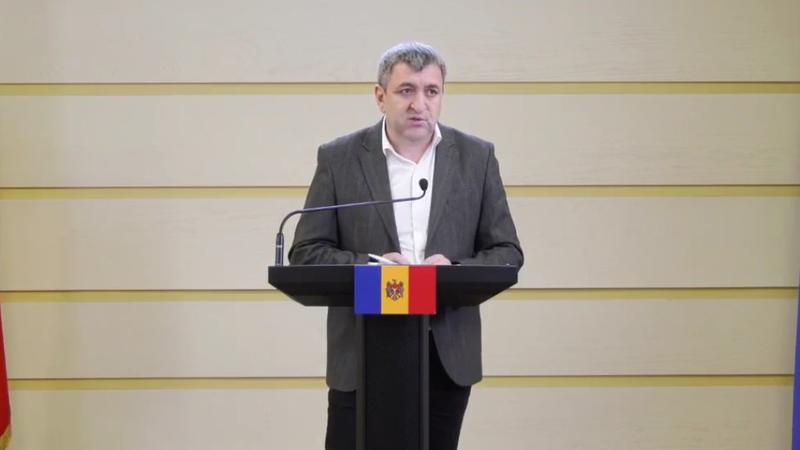
„Avem mai multe instituții responsabile de securitatea cibernetică - AGE, STISC. Am văzut demisii doar la AGE. Sub egida cărei instituții era, unde a fost breșa din sistem?”
„În mare parte la AGE, pentru că STISC răspunde de infrastructură, iar AGE răspunde nemijlocit de procesul și aplicațiile guvernamentale pe care le gestionăm noi. E puțin pentru a spune că o demisie e destul, lucrurile trebuie să meargă mai departe. Vă promit că atunci când vor veni rapoartele, voi vorbi public despre ce exact nu s-a făcut și cine se face responsabil. Voi solicita instituțiilor de drept să ia decizii și să acționeze în conformitate cu legislația, vor participa și ele, pentru că sunt cointeresate să existe o finalitate pe acest atac cibernetic. Trebuie să înțelegem a fost rea credință sau a fost vulnerabil sistemul și de ce nu, dacă nu e cineva cu pufușor pe botișor, implicat mai mult decât trebuie”, a răspuns Lilian Carp.
„Și despre Agenția Cyber Security (n.r. Agenția pentru Securitate Cibernetică, creată în decembrie 2023), unde stau responsabilitățile ei?”
„Ceea ce ne va oferi acest audit - ne va arăta cum a acționat fiecare instituție. Un lucru e clar, că niciuna dintre ele nu și-a îndeplinit atribuțiile de serviciu când a avut loc acest atac. Întotdeauna când există o anomalie de activitate pe accesări în primul rând, instituțiilke trebuie să se pună în alertă, să vadă ce se întâmplă. Au avut loc câteva milioane de accesări și au fost cetățenii care au spus că le-au fost accesate datele și abia apoi au văzut instituțiile căî au atac cibernetic”.
„Și vor urma demisii?”
„În urma auditului ar putea fi vorba nu doar de demisii, am putea merge și mai departe.”
Cetățenii moldoveni au fost cei care au sesizat primii atacul cibernetic masiv asupra datelor personale ale sute de mii de persoane. Declarația a fost făcută de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, în conferința susținută după audierile cu ușile închise de la Parlament. „Pentru mine rămâne o enigmă de ce instituțiile nu au reacționat”, a precizat Carp.
Carp a anunțat primele rezultate ale audierilor cu ușile închise pe datele furate de hackeri de la sute de mii de moldoveni: „Astfel de atacuri nu pot fi atât de silențioase încât instituțiile să nu le vadă”.
Totodată, președintele Comisiei securitate națională, apărare și ordine publică a refuzat să confirme suspiciunile vociferate anterior de președintele Parlamentului, Igor Grosu, precum că în spatele atacului cibernetic masiv din Moldova ar sta actori statali din Rusia. „Prefer să operez cu date care sunt deja verificate”, a declarat Carp.
Parlamentul a desfășurat astăzi audieri cu ușile închise în legătură cu atacul cibernetic și scurgerea datelor personale ale aproximativ 750.000 de cetățeni. Ședința a început la ora 09:00.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare.
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a fost înlocuită la șefia instituției cu Artiom Cociu, după atacul cibernetic. Anunțul a fost făcut de premierul Vasile Tofan, în debutul ședinței Guvernului din 28 octombrie.
Nicoleta Colomeeț a calificat incidentul drept grav și a menționat că impactul acestuia continuă să fie analizat.
În context, prim-ministrul a declarat că în atacurile cibernetice coordonate, care au vizat țara noastră, ar fi implicați „unii actori statali străini”. „Au fost extrase date - cel puțin un element de date - numele, prenumele, anul nașterii. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a precizat prim-ministrul.
Totodată, Comisia Electorală Centrală a afirmat că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță.
La rândul său, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în MPass prin opțiunea în doi pași și aplicația EVOSign, pentru verificări suplimentare de securitate.
Cu o zi înainte, Vasile Tofan a făcut și primul comentariu public despre incident. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Ex-șefa Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a dezvăluit cum a fost depistat atacul cibernetic asupra serviciilor publice, care a dus la extragerea datelor aferente la circa 750.000 de IDNP-uri. Potrivit acesteia, primele sesizări au venit chiar de la cetățeni, care au început să semnaleze accesări suspecte. „Nu au fost scurse identități complete, ci seturi de date conexe”, a precizat Nicoleta Colomeeț, avertizând că informațiile ar putea fi vândute sau folosite inclusiv în tentative de escrocherie prin inginerie socială.
Centrul Național pentru Protecția Consumatorilor (CNPC) a avertizat asupra riscului unor tentative de escrocherie și de utilizare abuzivă a datelor personale, după recentul atac cibernetic.
În acest context, cetățenii au fost îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
La 3 noiembrie, Agenția de Guvernare Electronică a explicat dacă datele cetățenilor au fost modificate în urma atacului cibernetic, dacă este necesară schimbarea buletinelor și ce măsuri trebuie să ia oamenii pentru a-și proteja informațiile personale.
 Abonează-te la ştirile UNIMEDIA pe Google News






 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!