


„STISC recomandă evitarea accesării unor astfel de link-uri, precum și blocarea, raportarea expeditorului.
Totodată, în contextul, continuării valului de atacuri cibernetice de tip scam și phishing, în perioada sărbătorilor, vă îndemnăm să verificați întotdeauna sursa reală a mesajului și să respectați regulile de igienă cibernetică.
Vă informăm că, phishing-ul este unul dintre cele mai întâlnite atacuri cibernetice, prin care infractorii de pe internet încearcă să fure bani, informații personale, informații bancare, numere de card sau de cont, coduri PIN, etc. Infractorii cibernetici pretind, de obicei că sunt companii cu renume, prieteni, sau cunoștințe și expediază email-uri sau SMS-uri prin care atrag atenția asupra unor defecțiuni sau erori tehnice și solicită reintroducerea datelor personale sau chiar efectuarea unor plăți.
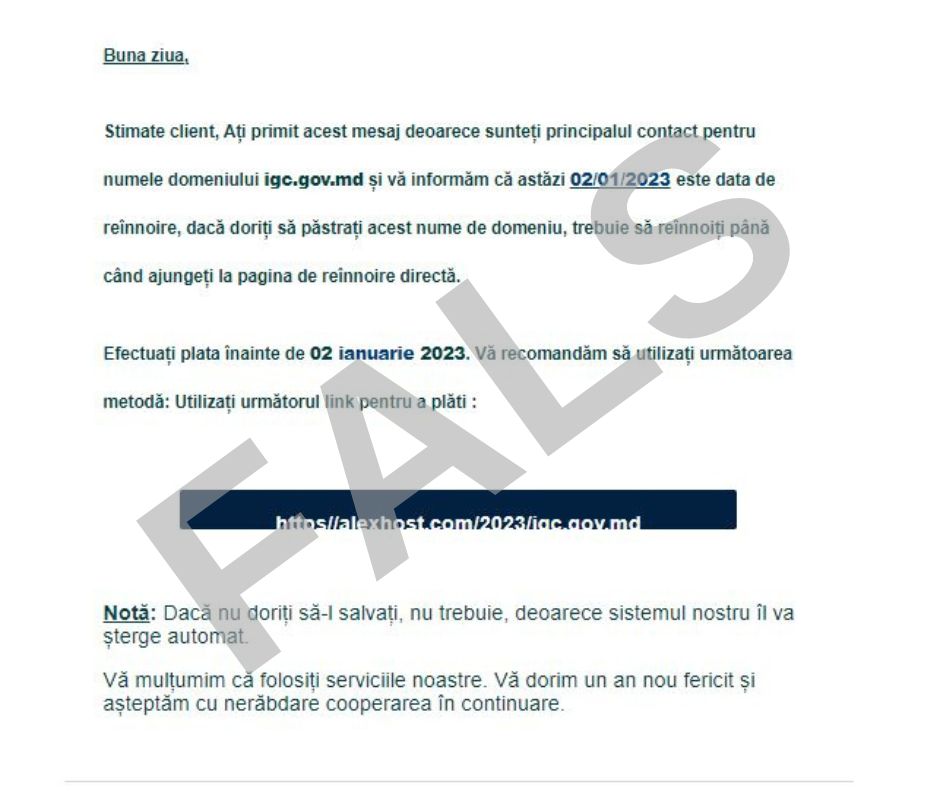
Un exemplu de fraudă prin care se solicită efectuarea plăților sunt și atacurile de tip scam. Mesajele expediate de infractori prin e-mail, conțin informații adevărate despre instituție și solicită achitarea plăților prin nerespectarea procedurii obișnuite/legale de autorizare a plăților, dar prin accesarea unui link.
Menționăm că, atacurile cibernetice pot avea consecințe nefaste și vă îndemnăm să respectați regulile minime de securitate cibernetică”, menționează reprezentanții STISC.
Totodată, anterior, Serviciul Tehnologia Informației și Securitate Cibernetică a atenționat că în mediul online sunt distribuite o serie de tentative de tip scam promovate/distribuite prin e-mail, în care atacatori cibernetici, utilizează imaginea unor autorități, precum: Ministerul Justiției al Republicii Moldova, Ministerul Afacerilor Interne al Republicii Moldova, INTERPOL, pentru a estorca bani de la utilizatori.


 Abonează-te la ştirile UNIMEDIA pe Google News






 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!