


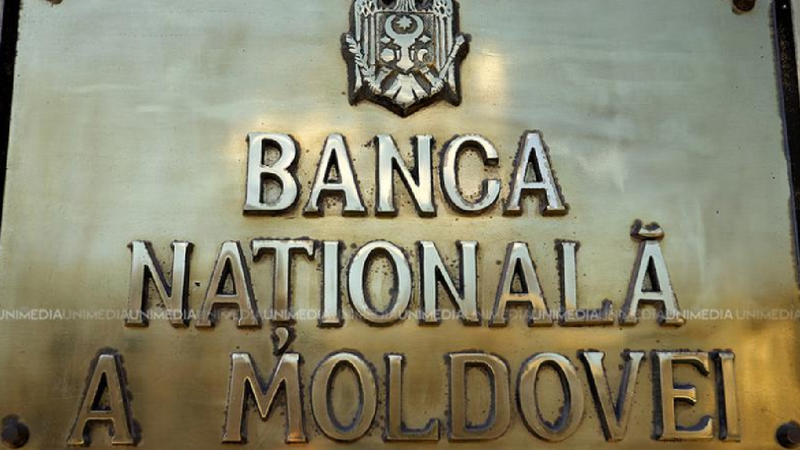
„Banca centrală nu transmite cetățenilor, companiilor sau instituțiilor mesaje de acest tip și nu solicită achitarea unor amenzi prin linkuri trimise prin e-mail, SMS sau alte canale de comunicare.
BNM reiterează îndemnul adresat cetățenilor, companiilor și instituțiilor de a se informa exclusiv din surse oficiale. Linkurile și fișierele atașate mesajelor frauduloase pot fi folosite pentru a obține acces neautorizat la dispozitive și la datele stocate pe acestea.
În cazul unui mesaj suspect, BNM recomandă următoarele măsuri de precauție.
• Nu accesați linkurile din mesaj.
• Nu deschideți fișierele atașate.
• Nu retransmiteți mesajul.
• Nu dați curs solicitărilor sau invitațiilor din mesaj.
Dacă aveți întrebări privind autenticitatea unui mesaj, adresați-le direct instituției al cărei nume apare în corespondență, prin canalele sale oficiale.
Băncile administrează conturile clienților în sisteme proprii. Pentru a proteja sistemele informatice și datele clienților, băncile și prestatorii de servicii de plată au obligația să respecte cerințele stabilite de BNM privind securitatea informației, gestionarea riscurilor IT și continuitatea activității.
Prin măsurile și reglementările specifice, Banca Națională a Moldovei își continuă eforturile de a proteja publicul împotriva tentativelor de fraudă. Prudența fiecăruia completează măsurile de prevenire a fraudelor”, se arată într-un comunicat.
 Abonează-te la ştirile UNIMEDIA pe Google News


 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!