


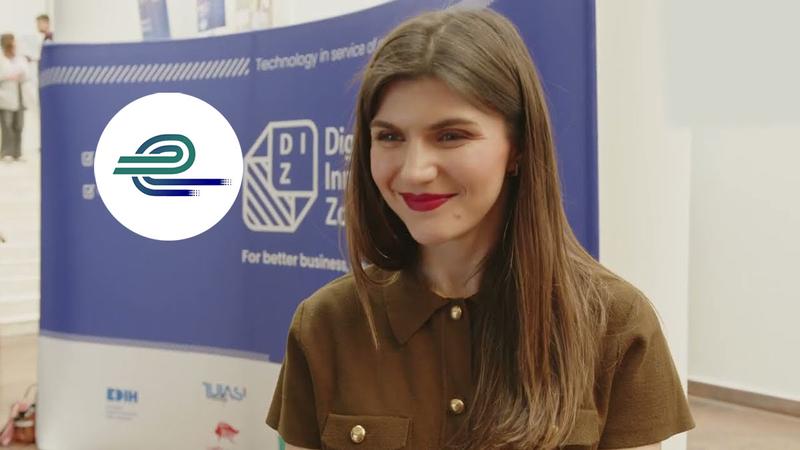
„Am convenit cu directoarea AGE, Nicoleta Colomeeț să se retragă din funcție și temporar ca interimar va fi numti Artiom Cociu. O rog pe dna Colomeeț să rămână implicată și să asigure continuitatea proceselor”, a menționat Vasile Tofan.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare. Autoritățile precizează că informațiile despre cardurile bancare nu au fost afectate.
În acest context, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Demiterea șefei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu poate fi decisă înainte de finalizarea investigației interne privind atacul, declara ieri deputatul PAS, Dorian Istratii.
Tot ieri, premierul Vasile Tofan a făcut primul comentariu public după atacul cibernetic asupra serviciilor publice din țară, în urma căruia au fost furate datele a circa 750.000 de moldoveni. „Ne-am asigurat că pentru serviciile critice - circa 82 de servicii, au fost monitorizare, unde e posibil au fost reparate, acolo unde încă nu suntem gata să le readucem în life, ele sunt închise pentru moment”, a declarat prim-ministrul, adăugând că inteligența artificială a identificat vulnerabilitățile care au permis atacul.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
Centrul Național pentru Protecția Consumatorilor (CNPC) avertizează asupra riscului unor tentative de escrocherie și de utilizare abuzivă a datelor personale, după recentul atac cibernetic care a dus la extragerea informațiilor asociate cu circa 750.000 de IDNP-uri.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
 Abonează-te la ştirile UNIMEDIA pe Google News



 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!