


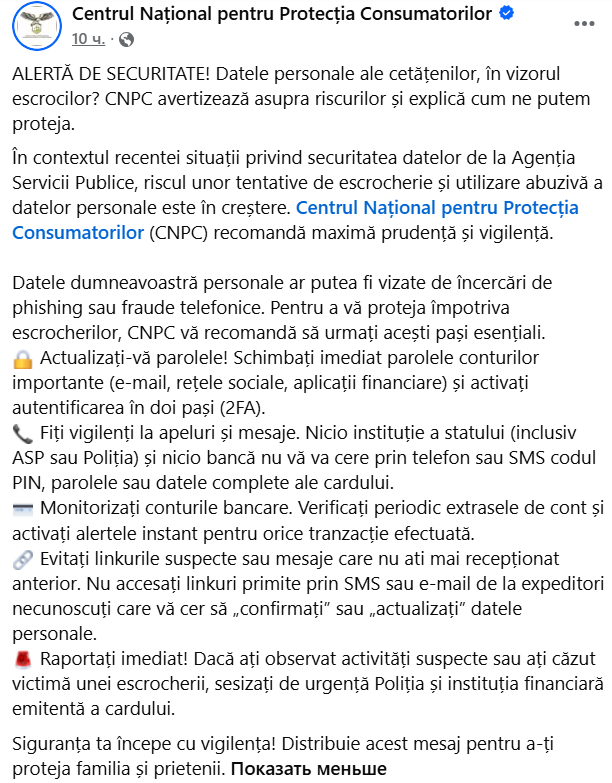
Potrivit instituției, cetățenii ar putea fi vizați de tentative de phishing sau fraude prin telefon, motiv pentru care sunt îndemnați să fie vigilenți și să își protejeze conturile și informațiile personale.
CNPC recomandă schimbarea parolelor conturilor importante, inclusiv ale celor de e-mail, rețele sociale și aplicații financiare, precum și activarea autentificării în doi pași.
Totodată, cetățenii sunt avertizați să nu divulge prin telefon sau SMS coduri PIN, parole ori datele complete ale cardurilor bancare. Reprezentanții instituției subliniază că nici autoritățile statului, inclusiv ASP și Poliția, nici băncile nu solicită astfel de informații prin aceste canale.
O altă recomandare vizează evitarea linkurilor suspecte primite prin SMS sau e-mail, în special a celor care solicită confirmarea ori actualizarea datelor personale.
De asemenea, oamenii sunt îndemnați să își monitorizeze periodic conturile bancare și să activeze notificările pentru tranzacții. În cazul în care observă activități suspecte sau devin victime ale unei escrocherii, aceștia trebuie să sesizeze imediat Poliția și banca emitentă a cardului.
Aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere a datelor personale în urma atacului cibernetic asupra sistemelor guvernamentale, iar date aferente la circa 750.000 de IDNP-uri ar fi fost extrase. Informațiile vizate includ date de identificare, informații despre familie, pensii, prestații sociale, permise de conducere și date financiare. Autoritățile precizează că informațiile despre cardurile bancare nu au fost afectate.
Demiterea șefei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu poate fi decisă înainte de finalizarea investigației interne privind atacul.
În acest context, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte date confidențiale la telefon ori prin mesaje, după atacul cibernetic de amploare care a vizat serviciile publice digitale din Republica Moldova.
Cetățenii pot verifica în aplicația EVO dacă datele lor personale au fost accesate. În istoric pot vedea ce instituții le-au consultat datele, când și în ce scop.
Un atac cibernetic care viza obținerea neautorizată a datelor cu caracter personal a fost stopat de autorități pe 23 octombrie, după ce a vizat mai multe servicii publice digitale ale statului. În timpul incidentului, au fost înregistrate circa 11 milioane de solicitări de accesare. Investigația continuă.
 Abonează-te la ştirile UNIMEDIA pe Google News



 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!