


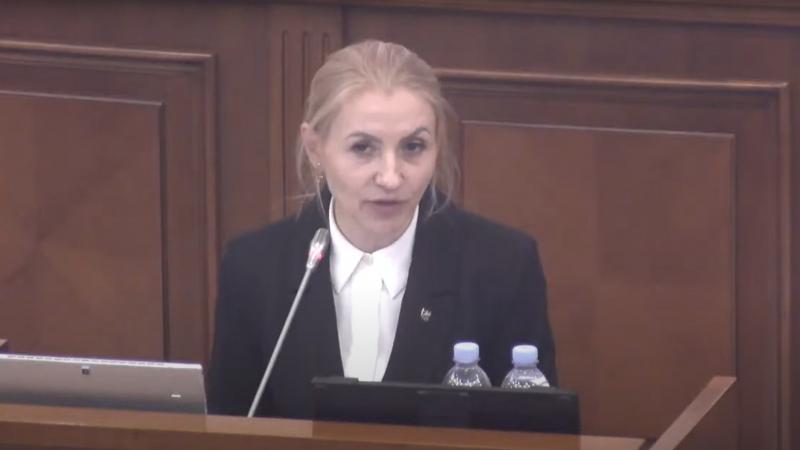
„Cum e posibil accesul?! Cunoaștem că e în baza de contract cu ASP, având la bază legea. Ținând cont de faptul că, pe lângă subiecții care deja s-au adresat, din spațiul public înțelegem că e un număr mai mare, Centrul a cerut de la ASP informații despre numărul exact de persoane datele cărora au fost accesate de entitatea dată.
Centrul a intervenit către ASP ca să primim informațiile necesare ca sa putem investiga și lua o decizie. Doar când vom avea niște concluzii vom putea sesiza sau nu organele penale, în funcție de rezultatele anchetei”, a declarat Victoria Muntean.
„Primele plângeri la adresa Centrului au parvenit la finele anului 2022, prin decembrie. Nu avea Centrul cum să cunoască, încă nu era mediatizată situația dată, că e vorba de o asemenea amploare de prelucrări de date cu caracter personal, din care motiv am recurs la examinarea plângerilor subiecților de date care le-au înaintat, restul plângerilor au parvenit pe parcursul anului 2023. Câteva dintre dosare, cele inițiate au fost finalizate cu constatarea încălcării și cu întocmirea procesului contravențional”, a mai adăugat șefa CNPDCP.
Potrivit RAPORTULUI, în anul 2022, Centrul Național pentru Protecția Datelor cu Caracter Personal a continuat să desfășoare activități de monitorizare și verificare a conformității prelucrării datelor cu caracter personal de către operatorii din sectorul public și privat. Astfel, CNPDCP a examinat 9838 de documente de corespondență. Subiectele abordate în documente relevă preocuparea crescută a operatorilor de date cu caracter personal pentru asigurarea respectării regulilor de prelucrare a acestora. O altă preocupare se referă la implementarea măsurilor organizatorice și tehnice necesare pentru asigurarea confidențialității și securității datelor cu caracter personal prelucrate.
În perioada de referință, CNPDCP a recepționat 825 de petiții din partea persoanelor fizice, subiecți de date cu caracter personal. În 227 de cazuri au fost demarate controale privind legalitatea operațiunilor de prelucrare a datelor cu caracter personal, în baza plângerilor subiecților de date cu caracter personal, a autosesizărilor autorității, precum și a sesizărilor din partea persoanelor juridice sau autorităților publice. Drept rezultat, au fost emise 230 decizii, în 105 dintre ele fiind constatată încălcarea prevederilor legale cu privire la prelucrarea datelor cu caracter personal.
Primarul capitalei, Ion Ceban, va depune o cerere penală pe numele lui Iulian Groza, șeful IRPE, pentru accesarea datelor cu caracter personal. „Iulian Groza, domnule expert, așa-numit, care bate limba pe la TV, vreau să știu ce ți-a trebuit să cauți în datele mele? Poți să mă întrebi și am să-ți răspund, dar nu ai dreptul să le accesezi”, a spus edilul capitalei.
Și fostul premier, Ion Chicu, a anunțat că va depune o plângere la Procuratura Generală în care va cere tragerea la răspundere a persoanelor din cadrul Institutul pentru Politici și Reforme Europene condus de Iulian Groza, care „i-au accesat ilegal datele cu caracter personal”. „Sugerez și altor oponenți politici ai Maiei Sandu, dar și reprezentanților mediului de afaceri, să solicite de la ASP informația despre accesarea datelor lor cu caracter personal de către această structură criminală. Nu avem dubii, că acești indivizi spionează pe oricine în această țară, care ar prezenta interes pentru gruparea criminală PAS”, a menționat Chicu.
Time code 3:04:02 - 3:20:00.
 Abonează-te la ştirile UNIMEDIA pe Google News



 StudioTechno
Potrivit legislației, suntem obligați să cenzurăm comentariile ce incită la ură, reprezintă atac la persoană sau conțin cuvinte necenzurate.
Vă îndemnăm la discuții decente!